Sistemes
La meva xarxa privada amb Tailscale
Com tinc connectats imac, fxserver, hpserver i mòbils en una xarxa privada xifrada sense obrir cap port del router.
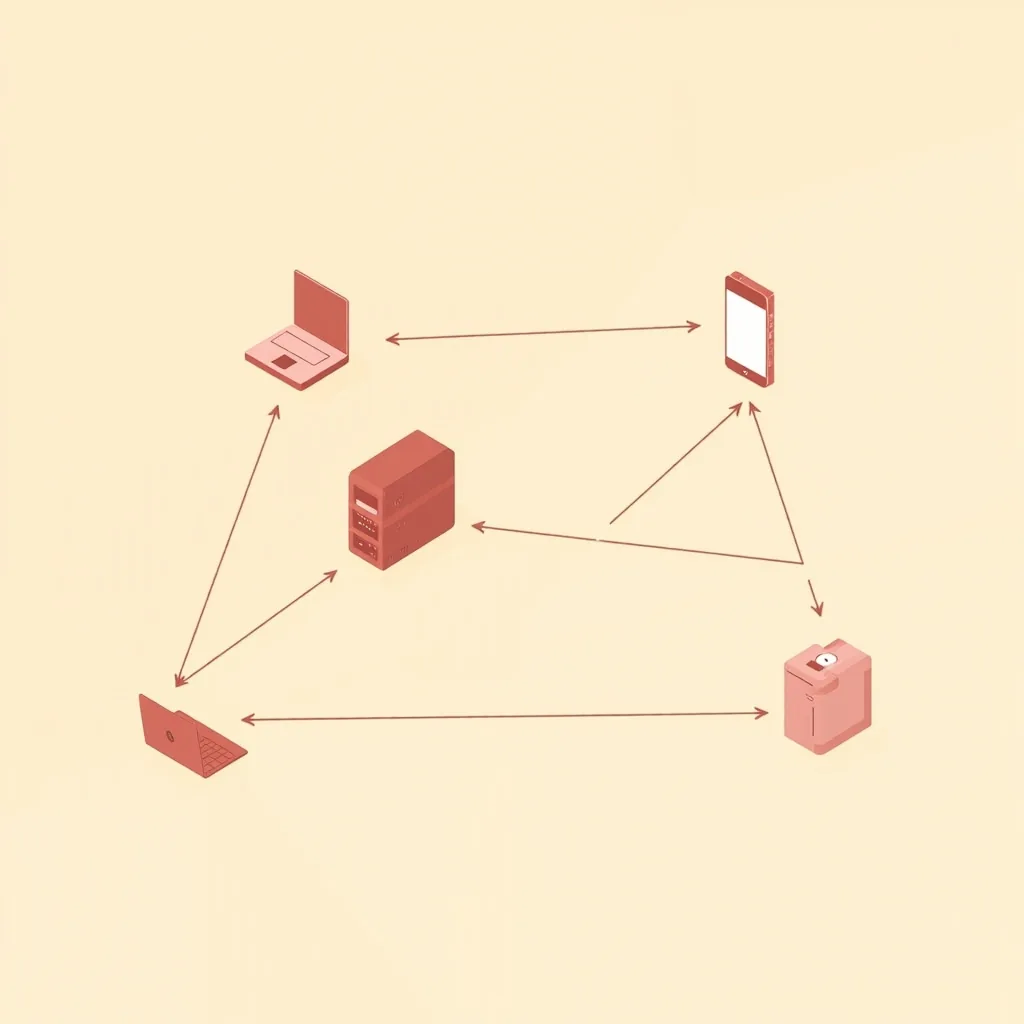
Fa anys que treballo amb serveis repartits entre diverses màquines: un servidor amb les meves webs i projectes, una altra màquina a casa per a emmagatzematge i proves, l’iMac de treball i els mòbils. La pregunta delicada sempre era la mateixa: com accedeixo a tot això quan no sóc a davant de la màquina?
Durant molt de temps la resposta era obrir ports al router, i amb ells la porta a qualsevol escàner automàtic de bots. Vaig probar VPN clàssiques i túnels manuals, però totes acabaven sent feixugues de mantenir. Des que vaig muntar Tailscale, aquest problema simplement va desaparèixer.
Què és exactament
Tailscale crea una xarxa privada entre els teus equips. Per sota fa servir WireGuard, que és xifratge modern i ràpid; per davant, tu només veus que els teus dispositius es comuniquen com si fossin a la mateixa xarxa local, estiguin on estiguin. Sense obrir ni un sol port. Cada màquina té una adreça estable dins la xarxa i, amb MagicDNS, un nom fàcil de recordar.
Els meus equips
Tinc una mitja dotzena de dispositius a la xarxa; aquests són els que hi fan vida cada dia:
- imac: l’ordinador de treball, on escric, disseny i coordino.
- fxserver: el servidor on viuen les meves webs i la majoria de projectes.
- hpserver: la màquina de casa, per a emmagatzematge i proves.
- ipad171 i iphone-12-pro: per entrar-hi des de qualsevol lloc.
Quan fa ssh fxserver, no m’acord d’adreces IP: el nom ja resol dins la xarxa.
Per a què el faig servir cada dia
- SSH cap a qualsevol servidor, des de l’iMac o des del mòbil si fa falta.
- Muntar sistemes de fitxers remots per treballar amb fitxers d’altres màquines com si fossin locals.
- Panells i APIs interns que només existeixen dins la xarxa: no estan exposats a internet i això és exactament el que vull.
- Agents i automatitzacions que treballen contra els servidors: la connexió va xifrada i no obre res al món exterior.
Detalls que m’importen
- Zero ports oberts al router. La superfície d’atac cap a dins és pràcticament nul·la.
- Cada dispositiu té la seva clau: si un es perd, el revoque i prou.
tailscale pingem permet saber si una màquina està morta o només fora de la xarxa, cosa que m’ha estalviat més d’un mal de cap (en parlaré en una altra nota).
De les decisions d’infraestructura que he pres, aquesta és de les que més pau em donen. Res brillant de mostrar, però tot funciona i ningú no pot tocar el que no ha de tocar.